
Apa Aja yang Bisa Dilakukan AI di Balik Layar Saat Build?
Saat kamu mengirim prompt dan menunggu AI bekerja, sebenarnya apa saja yang dia lakukan? Kenalan dengan tool baca/tulis file, jalankan command Laravel, dan cari referensi web — semua dibatasi allowlist ketat.
AI Tidak Cuma "Mengarang" Kode — Dia Benar-Benar Bekerja di Project Kamu
Saat kamu mengetik prompt di builder dan melihat status "sedang bekerja", AI di balik layar sebenarnya memanggil serangkaian tool nyata untuk membaca, mengubah, dan menguji project Laravel kamu — bukan sekadar generate teks kode lalu ditempel begitu saja. Artikel ini membahas tool apa saja yang dipakai, dan kenapa itu aman untuk project kamu.
1. Baca, Tulis, Ubah, Hapus File — Tapi Selalu di Dalam "Pagar" Project Kamu
Empat tool dasar yang paling sering dipakai AI: membaca isi file, membuat file baru, mengubah sebagian isi file (replace), dan menghapus file. Semua operasi ini berjalan lewat sandbox yang membatasi akses hanya ke folder project kamu sendiri — AI tidak bisa menyentuh file di luar project, apalagi file sistem di server. Ini yang membuat AI bisa menulis controller baru, mengedit view Blade, atau memperbarui migration tanpa kamu perlu membuka file manager secara manual.
2. Menjalankan Command Laravel (Artisan) — Tapi Hanya yang Ada di Daftar Aman
AI juga bisa menjalankan perintah artisan seperti make:model, migrate, route:list, test, sampai perintah dari package populer (Filament, Livewire, Sanctum, dan sejenisnya). Tapi ini bukan akses bebas — ada allowlist ketat di belakang layar yang hanya mengizinkan prefix command tertentu, dan daftar command yang secara eksplisit diblokir walau prefix-nya cocok:
migrate:freshdanmigrate:reset— bisa menghapus semua data, jadi diblokir total.db:wipe— sama, menghapus semua tabel, diblokir.tinker— command interaktif yang bisa membuat proses macet, diblokir.envdanconfig:show— bisa membocorkan credential/secret di .env, diblokir.servedandown— bisa mengganggu preview server yang sedang berjalan, diblokir.
Command lain yang tidak ada di daftar allowlist otomatis ditolak (deny-by-default) — jadi AI tidak bisa sembarangan menjalankan command Laravel apa pun yang terpikirkan, hanya yang sudah divalidasi aman.
3. Menjalankan Perintah Shell Biasa — Juga Dibatasi
Selain artisan, AI kadang perlu menjalankan perintah shell umum (misalnya cek isi folder, menjalankan composer). Command-command yang berpotensi disalahgunakan untuk reverse shell, scanning jaringan, atau membongkar informasi server — seperti nc, ssh, nmap, wget, whoami, ps, sampai env — semuanya diblokir di level binary. AI juga tidak bisa mengakses path absolut di luar folder project (misalnya /etc/passwd atau ~/.ssh), dan setiap percobaan path traversal (../../) otomatis ditolak.
4. Mencari Referensi dari Internet (Web Search)
Kalau AI butuh referensi eksternal — cara memakai library tertentu, dokumentasi API, atau contoh implementasi — dia bisa memanggil tool web search untuk mencari informasi terbaru, bukan hanya mengandalkan data training yang mungkin sudah ketinggalan zaman.
Kenapa Ini Penting Buat Kamu
Semua batasan di atas bukan untuk merepotkan AI, tapi supaya kamu bisa memberi instruksi bebas ("hapus data test ini", "reset migrasi", "cek environment variable") tanpa perlu khawatir AI benar-benar merusak project atau membocorkan data sensitif. Kombinasi ini — sandboxed execution ditambah command allowlist — adalah alasan kenapa insiden seperti "AI agent menghapus database production" yang sempat viral di industri, secara desain tidak bisa terjadi di TanpaNgoding AI.
Penasaran bagaimana AI mengecek log kalau ada error di production? Baca Tutorial: Debug Error di Production.
Artikel Terkait
Sandbox Wajib Buat AI Agent: Pelajaran dari Pembobolan Hugging Face Juli 2026
Autonomous AI agent bobol infrastruktur Hugging Face selama 2,5 hari, memicu NVIDIA bentuk koalisi 37 perusahaan yang wajibkan agent eksekusi kode di balik sandbox. Prinsip yang sama sudah jadi fondasi TanpaNgoding AI dari awal.
Tutorial: Debug Error di Production - Tinggal Minta AI Cek Log
Aplikasi tiba-tiba error di production? Gak perlu SSH ke server atau buka log viewer terpisah — cukup minta AI lewat chat buat baca log dan kasih tahu apa yang salah.
Tutorial: FAQ & Tips Prompting - Contoh Prompt Biar AI Cepat Ngerti
Bingung mau nulis prompt apa buat landing page, aplikasi web, admin panel, atau modul CRUD? Panel FAQ & Tips di builder kasih contoh prompt siap pakai per fitur, termasuk cara lapor error ke AI.
Chat dengan AI Makin Panjang, Hasilnya Makin Melenceng: Kapan Sebaiknya Kamu Mulai Sesi Baru
Riset Microsoft dan Salesforce terhadap lebih dari 200.000 simulasi percakapan menemukan performa AI turun rata-rata 39 persen saat instruksi diberikan sedikit demi sedikit dalam satu chat panjang. Kabar baiknya, solusinya sederhana: tahu kapan harus berhenti menambal dan mulai sesi baru.
Prompt yang Bagus Itu Bukan yang Paling Panjang: Tiga Hal yang Terbukti Bikin AI Paham Maksud Kamu
Riset terhadap 265 percakapan developer dengan ChatGPT menemukan bahwa panjang prompt bukan penentu hasil. Yang menentukan adalah seberapa jelas tujuannya, seberapa lengkap konteksnya, dan apakah kamu memberi tahu AI cara mengecek hasilnya sudah benar.
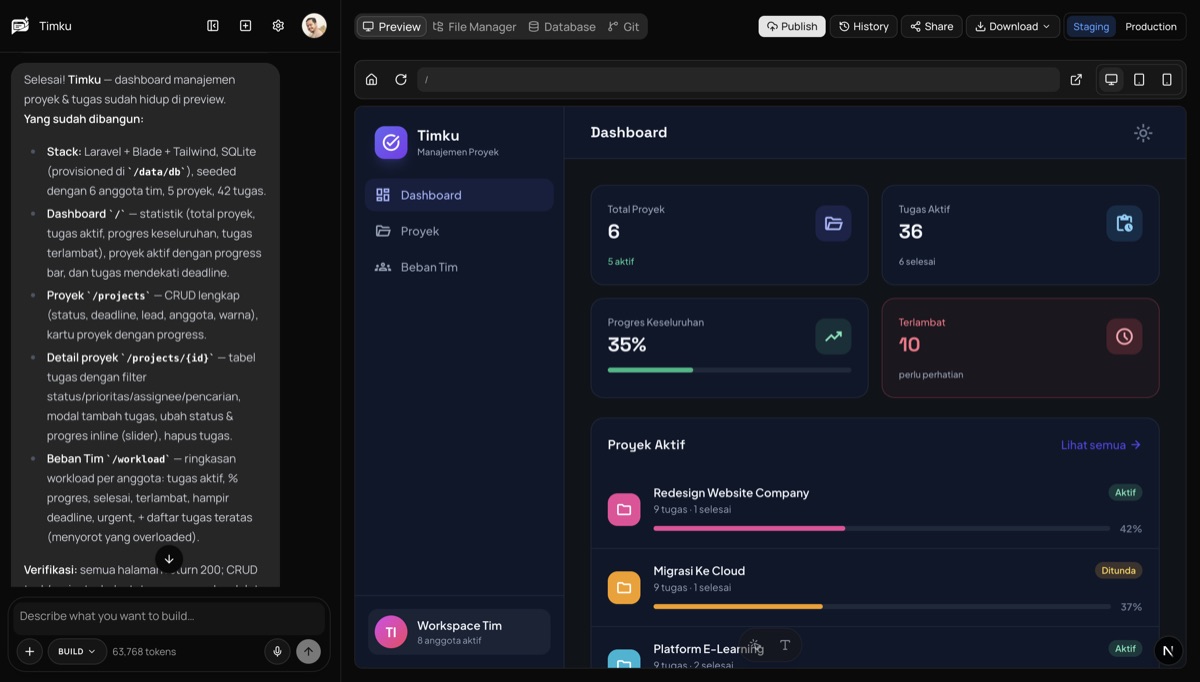
TanpaNgoding AI v2 Resmi Rilis: Bikin Aplikasi Lebih Hemat Token dan Bebas Pilih Teknologi
TanpaNgoding AI v2 bikin proses membuat aplikasi jadi lebih pintar, lebih hemat saldo token, dan nggak lagi terpaku ke satu jenis teknologi. Aplikasi yang sudah online juga lebih aman dari gangguan saat kamu sedang mencoba perubahan baru.