Iklan di Bing Ini Kelihatan Aman karena Muncul di Domain Claude.ai Asli, tapi Isinya Malware
Selama dua hari di akhir Juli 2026, korban yang mencari "Claude Desktop app" lewat Bing diarahkan ke halaman unduhan yang benar-benar berada di domain claude.ai resmi. Yang mereka unduh bukan aplikasi Claude, melainkan malware pencuri data.
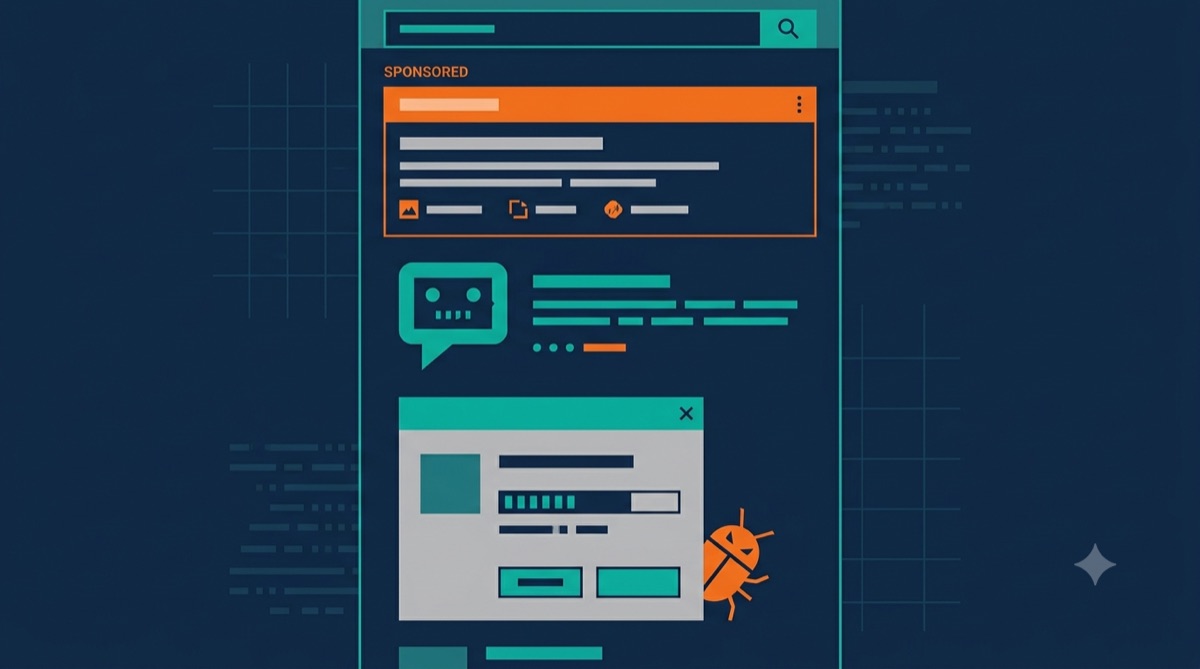
Selama ini, saran keamanan paling dasar buat menghindari malware adalah "cek dulu domainnya, jangan asal klik iklan". Tapi bagaimana kalau domainnya memang benar-benar asli? Itu yang terjadi pada kampanye bernama FakeAgent yang ditemukan tim keamanan Huntress, berlangsung antara 21 dan 22 Juli 2026 dan berhasil membobol setidaknya 29 organisasi hanya dalam dua hari.
Menurut laporan Huntress, korban yang mencari "Claude Desktop app" di Bing disodori iklan bersponsor yang, berbeda dari iklan berbahaya kebanyakan yang memakai domain mirip-mirip, justru mengarah langsung ke domain resmi claude.ai milik Anthropic. Masalahnya, tautan itu tidak membawa korban ke halaman unduhan resmi, melainkan ke sebuah Claude Artifact publik, fitur Claude.ai yang memang mengizinkan pengguna membuat dan membagikan konten seperti halaman web tanpa perlu login. Artifact itu dibuat menyerupai halaman instalasi resmi Claude Desktop.
Begitu tombol unduh di artifact palsu itu diklik, korban diarahkan lewat serangkaian domain milik penyerang, termasuk salah satu yang menirukan pola URL resmi, sebelum akhirnya menyajikan file bernama ClaudeDesktop.exe. File ini sebenarnya adalah komponen Chromium resmi buatan JetBrains yang dipakai untuk menyelundupkan DLL berbahaya bernama libcef.dll lewat teknik DLL sideloading. Begitu berjalan, DLL ini menjalankan SectopRAT, trojan pencuri data yang sudah aktif sejak 2019.
Apa yang Dicuri SectopRAT
SectopRAT, yang juga dikenal dengan nama ArechClient2, bukan malware baru, tapi kemampuannya cukup lengkap untuk kategori info-stealer. Menurut analisis Huntress, malware ini menyasar kata sandi, data kartu kredit, cookie dan login browser, kredensial FTP, data dari aplikasi chat seperti Discord dan Telegram, akun Steam, hingga kredensial VPN. Malware ini juga punya fitur HVNC (Hidden Virtual Network Computing) yang memungkinkan operator mengendalikan komputer korban dari jarak jauh secara tersembunyi, tanpa korban sadar ada aktivitas di layarnya.
Yang menarik, infrastruktur command-and-control malware ini disembunyikan di dalam transaksi blockchain Ethereum, teknik yang dikenal sebagai EtherHiding. Dengan cara ini, operator bisa mengganti server pengendali cukup dengan mengirim transaksi baru, tanpa perlu server tradisional yang gampang ditumbangkan otoritas keamanan.
Skala Kecil, Dampak Nyata
Artifact palsu itu sempat diunduh 7.100 kali sebelum akhirnya Anthropic menghapusnya setelah menerima laporan dari Huntress. Dari total unduhan itu, Huntress mengonfirmasi setidaknya 29 organisasi benar-benar terinfeksi dalam rentang dua hari sejak kampanye dimulai.
Huntress juga menemukan pola menarik lewat penelusuran data WHOIS: email yang dipakai mendaftarkan domain pengunduhan palsu ini terhubung dengan sepuluh domain malware dan phishing lain, salah satunya pernah disita Microsoft lewat Operation Endgame karena menghosting malware StealC. Operator yang sama juga pernah menjalankan kampanye serupa pada April 2026 dengan menyamar sebagai installer Docker Desktop, memakai teknik DLL sideloading yang sama. Pola ini menunjukkan pelaku memang secara khusus menyasar ekosistem developer dan AI yang penggunanya cenderung lebih percaya pada nama besar sebuah platform.
Kenapa Ini Sulit Dideteksi Pengguna Biasa
Kampanye ini efektif justru karena melanggar asumsi dasar yang selama ini diajarkan sebagai tanda bahaya: cek URL-nya. Domain claude.ai memang asli, sertifikat SSL-nya valid, dan halaman itu memang di-hosting Anthropic. Yang tidak terlihat pengguna awam adalah bahwa fitur Artifact memungkinkan siapa saja membuat halaman publik di bawah domain tersebut, sehingga penyerang bisa memanfaatkan reputasi domain resmi tanpa perlu membobol server Anthropic sama sekali.
Ini juga menjelaskan kenapa file yang diunduh korban tidak langsung dianggap berbahaya oleh banyak antivirus. Komponen Chromium buatan JetBrains yang dipakai untuk sideloading itu adalah file resmi dan bertanda tangan digital sah, sehingga terlihat aman meski sebenarnya sedang dipakai memuat DLL jahat.
Pelajaran buat Pengguna Alat AI
Insiden ini bukan cuma soal Anthropic. Ini sinyal bahwa penyerang mulai menyasar kepercayaan pengguna terhadap merek AI besar sebagai jalan masuk, bukan cuma mengeksploitasi celah teknis di produknya. Cara paling aman menghindari pola serangan seperti ini adalah selalu mengunduh aplikasi desktop langsung dari halaman resmi yang tertaut dari situs utama vendor, bukan dari hasil pencarian atau iklan, dan mengecek dua kali sebelum menjalankan installer apa pun di perangkat kerja.
Di TanpaNgoding AI, alur kerja membangun aplikasi berjalan sepenuhnya di browser dan sandbox server, tanpa mengharuskan pengguna mengunduh dan menjalankan installer apa pun di perangkat sendiri. Pendekatan ini bukan jaminan mutlak terhadap semua jenis serangan, tapi setidaknya menghilangkan satu jalur infeksi paling umum yang dipakai kampanye seperti FakeAgent, yaitu file installer palsu yang menyamar sebagai software resmi.
Mau bikin aplikasi seperti ini?
Ceritakan kebutuhanmu satu prompt — AI TanpaNgoding membangun aplikasi web lengkap dengan admin panel, database, dan siap publish.
Mulai Bikin Gratis arrow_forward