
Makin Pede Pakai AI Ngoding, Tapi Aplikasi Makin Gampang Bobol — Kenapa?
Riset Stanford nemuin developer yang pakai AI coding tools justru nulis kode kurang aman, tapi malah makin percaya diri soal keamanannya. TanpaNgoding AI ambil pendekatan beda: quality gate otomatis, bukan cuma "yang penting jalan".

Ada temuan menarik (dan agak bikin was-was) dari riset terbaru soal AI coding tools: developer yang pakai AI buat nulis kode justru menghasilkan kode yang kurang aman dibanding yang nulis manual, tapi anehnya mereka malah lebih percaya diri soal keamanan kodenya. Fenomena ini disebut overconfidence bias, dan datanya cukup telak buat diabaikan.
Datanya Ngomong Apa
Riset Randomized Controlled Trial dari Stanford menemukan pola ini konsisten: makin sering pakai AI buat generate kode, makin tinggi rasa percaya diri developer soal keamanan hasilnya, padahal secara faktual kualitasnya menurun. Data dari Veracode menguatkan ini, dari 100+ model LLM yang diuji buat coding task yang sensitif ke keamanan, 45% kode hasil AI mengandung celah OWASP Top 10, angka yang gak membaik signifikan dari 2025 ke awal 2026 meski vendor AI klaim sudah makin canggih.
Lebih spesifik lagi, dua jenis celah paling sering muncul: AI gagal mencegah XSS (cross-site scripting) di 86% test case, dan celah log injection muncul di 88% skenario. Sementara laporan industri lain mencatat 41% kenaikan bug rate pasca adopsi AI coding tools secara luas, sejalan dengan turunnya trust developer terhadap kode AI dari sekitar 40% ke 29% dalam setahun terakhir.
Kenapa Bisa Kebalik Begini?
Logikanya sebenarnya bisa dipahami: AI ngasih output yang rapi, terstruktur, dan "kelihatan" profesional. Kode yang rapi visual sering keliru diasosiasikan dengan kode yang aman, padahal dua hal itu gak berhubungan langsung. Ditambah lagi, proses "vibe coding" (prompting sampai hasil jalan) cenderung berhenti begitu fitur berfungsi, bukan begitu fitur sudah diverifikasi aman. Kombinasi ini yang bikin celah keamanan lolos tanpa disadari, developer merasa sudah selesai, padahal baru selesai secara fungsional.
Bukan Alasan Buat Anti-AI, Tapi Alasan Buat Pilih Tools yang Benar
Poin dari data ini bukan "makanya jangan pakai AI buat coding", karena arah industrinya jelas gak ke situ, AI-generated code makin dominan, bukan makin langka. Poinnya lebih ke: kalau AI coding tool yang dipakai gak punya lapisan verifikasi otomatis, tanggung jawab keamanan itu jatuh penuh ke tangan user yang sering kali gak sadar ada yang perlu dicek.
Pendekatan TanpaNgoding AI: Verifikasi Bukan Opsional
Ini salah satu alasan kenapa TanpaNgoding AI dibangun dengan quality gate otomatis di setiap proses build, bukan tahap tambahan yang bisa dilewati. Setiap project berjalan di atas fondasi Laravel dengan proteksi path traversal, validasi upload, dan environment terisolasi per project secara default. Sebelum recap ke user, sistem menjalankan pengecekan lint, test, log, dan smoke-test, bukan cuma mengandalkan "yang penting preview-nya jalan".
Rasa percaya diri itu penting, tapi kalau gak dibarengi verifikasi nyata, itu justru jadi celah, bukan kekuatan. Beda antara AI coding tool yang cuma bikin kode kelihatan jalan, dan yang benar-benar memverifikasi jalan dengan aman, itulah yang jadi taruhannya buat siapa pun yang mau produknya dipakai sungguhan, bukan cuma demo di layar.
Artikel Terkait

Vibe Coding Makin Matang: Kenapa Struktur dan Keamanan Tetap Wajib di Balik Hype AI
Dari TikTok sampai Reddit, "vibe coding" udah lewat fase hype semata. Sekarang orang mulai serius soal struktur, keamanan, dan kapan AI website builder benar-benar cukup buat kebutuhan bisnis nyata.

"Friendly Fire": Ketika AI Security Agent Malah Jalanin Kode Berbahaya yang Harusnya Dia Tangkap
Riset AI Now Institute nemuin cara nipu Claude Code dan Codex saat lagi review keamanan kode. Bukan bug yang bisa ditambal sekali patch, tapi soal AI agent yang belum bisa bedain instruksi asli dari jebakan yang nyempil di kode orang lain.

"20% Gampang, 80% Susah": Kenapa Prototype AI Builder Sering Berhenti di Demo
Laporan industri Juli 2026 nyebut generate aplikasi yang "kelihatan jalan" itu cuma 20% kerjaan. 80% sisanya yang bikin banyak proyek AI-generated gagal pas dipakai beneran — dan itu justru bagian yang paling sering diabaikan.
Cara Mencegah Transaksi Ganda di Aplikasi Buatan AI
Tombol Simpan sudah dinonaktifkan, tetapi transaksi masih bisa tercatat dua kali. Pahami penyebabnya, lalu gunakan contoh prompt dan skenario uji untuk memeriksa perlindungan di server.
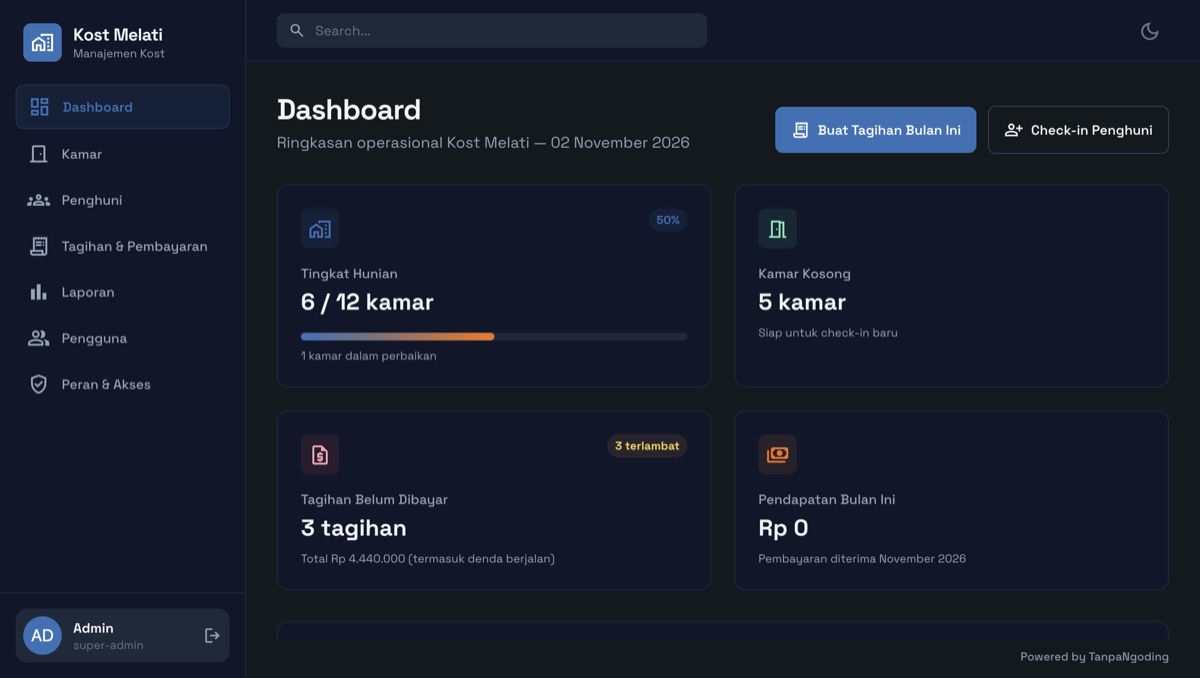
Ide Project #9: Bikin Aplikasi Manajemen Kost dalam Satu Prompt
Aplikasi manajemen kost lengkap dari satu prompt: status kamar yang sinkron dengan penghuni, tagihan bulanan yang aman dari dobel, denda keterlambatan otomatis, kwitansi siap cetak, laporan bulanan, sampai pengingat WhatsApp untuk penghuni yang telat bayar.
Fitur Baru Periksa Keamanan: Audit Celah Aplikasi Buatan AI dengan Satu Klik
Riset Veracode menemukan sekitar 44 persen tugas penulisan kode oleh AI memunculkan celah keamanan. Lewat fitur baru Periksa Keamanan, kamu bisa meminta agent TanpaNgoding AI memeriksa seluruh kode project, lalu menerima laporan yang diurutkan dari P0 sampai P3 lengkap dengan saran perbaikannya.