
Fitur Baru Periksa Keamanan: Audit Celah Aplikasi Buatan AI dengan Satu Klik
Riset Veracode menemukan sekitar 44 persen tugas penulisan kode oleh AI memunculkan celah keamanan. Lewat fitur baru Periksa Keamanan, kamu bisa meminta agent TanpaNgoding AI memeriksa seluruh kode project, lalu menerima laporan yang diurutkan dari P0 sampai P3 lengkap dengan saran perbaikannya.
Membuat aplikasi dengan AI sekarang cukup dengan menjelaskan apa yang kamu mau. Masalahnya, aplikasi yang terlihat berjalan normal belum tentu aman. Menurut 2026 GenAI Code Security Report dari Veracode, sekitar 44 persen tugas penulisan kode oleh AI dalam pengujian mereka memunculkan celah keamanan yang berisiko. Rata-rata tingkat lolos uji keamanan semua model yang diuji hanya 56 persen, nyaris tidak berubah dari 55 persen pada laporan sebelumnya.
Karena itu, mulai hari ini builder TanpaNgoding AI punya fitur baru bernama Periksa Keamanan. Dengan satu klik, agent akan memeriksa seluruh kode project kamu, lalu memberikan laporan celah keamanan yang diurutkan berdasarkan tingkat risikonya.
Kenapa aplikasi buatan AI perlu diaudit
Angka dari Veracode bukan satu-satunya sinyal. Menurut catatan riset Cloud Security Alliance, proyek Vibe Security Radar milik Georgia Tech mencatat enam CVE (kerentanan yang tercatat resmi) yang bersumber dari kode buatan AI pada Januari 2026. Jumlahnya naik menjadi lima belas pada Februari dan tiga puluh lima pada Maret, hampir enam kali lipat dalam dua bulan.
Dampaknya juga sudah terasa di aplikasi yang benar-benar dipakai orang. Android Headlines, mengutip laporan Wired, memberitakan temuan perusahaan keamanan RedAccess tentang sekitar 5.000 aplikasi web buatan AI builder populer yang nyaris tanpa pengamanan. Sebagian bahkan terindeks Google, dan isinya mulai dari data penjualan, strategi bisnis, sampai percakapan pasien.
Polanya mirip dengan yang pernah kami bahas di artikel 434 bug yang ditemukan di 28 aplikasi vibe coding. Celah yang paling sering muncul bukan kesalahan ketik, melainkan hal mendasar seperti halaman yang bisa dibuka tanpa login, pengguna yang bisa melihat data milik pengguna lain, atau kunci rahasia yang tertulis langsung di kode. Masalah seperti ini sulit terlihat kalau kamu tidak membaca kodenya, dan kebanyakan pemilik bisnis memang tidak membaca kode.
Cara menjalankan Periksa Keamanan
Contoh di bawah memakai project aplikasi kasir bernama "Aplikasi Kasir Ku".
Step 1: Buka Pengaturan Project
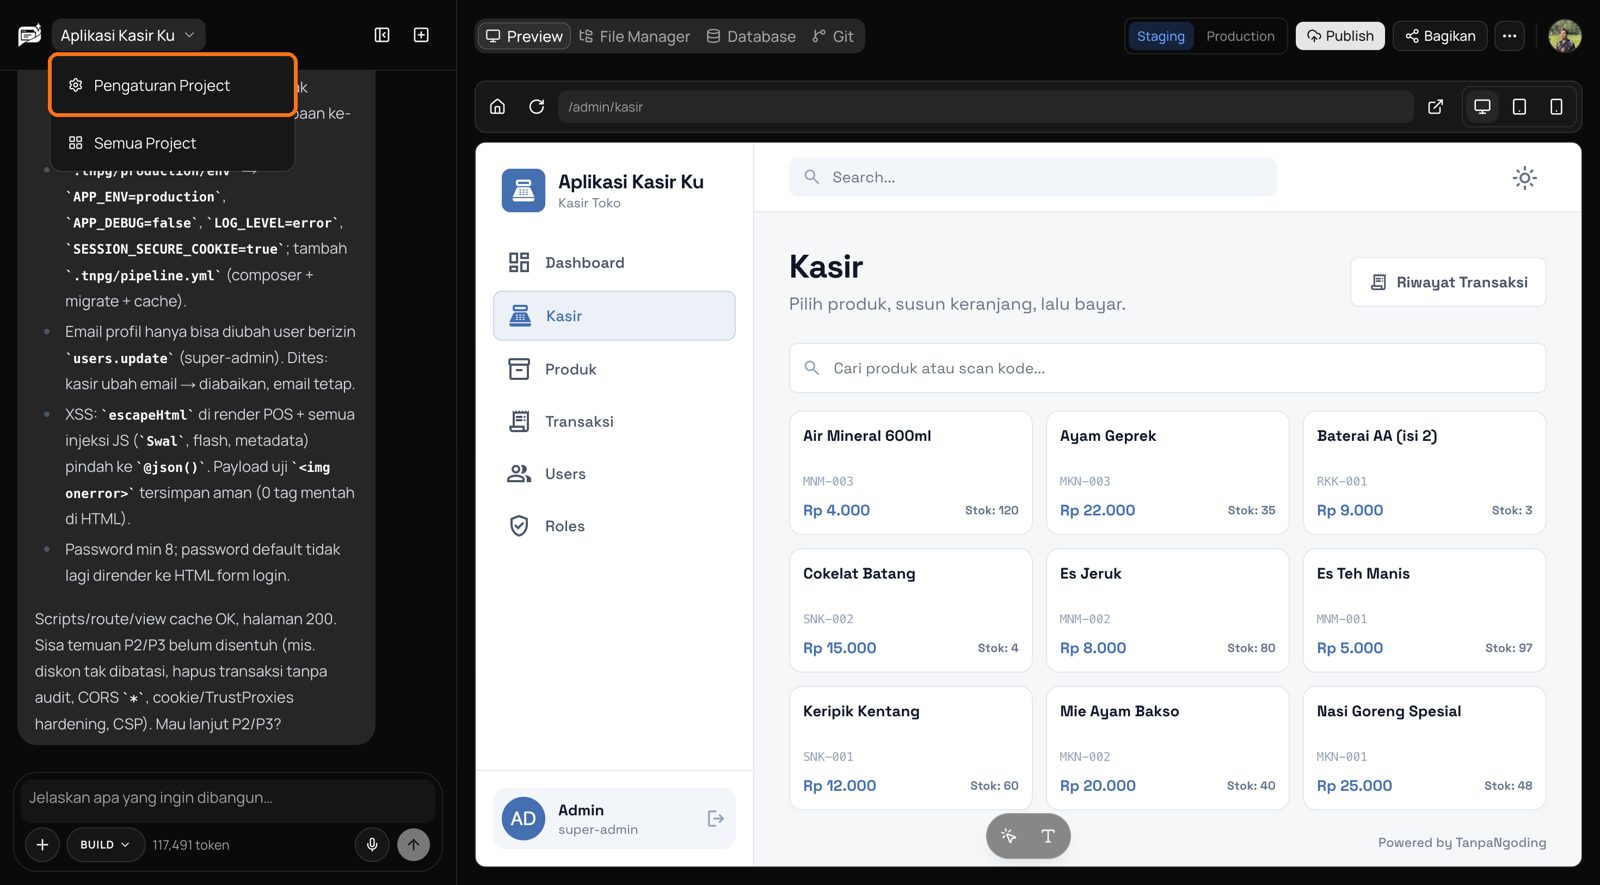
Buka project kamu di builder, lalu klik nama project di pojok kiri atas. Dari menu yang muncul, pilih Pengaturan Project.
Step 2: Pilih Periksa Keamanan, lalu klik Mulai Audit
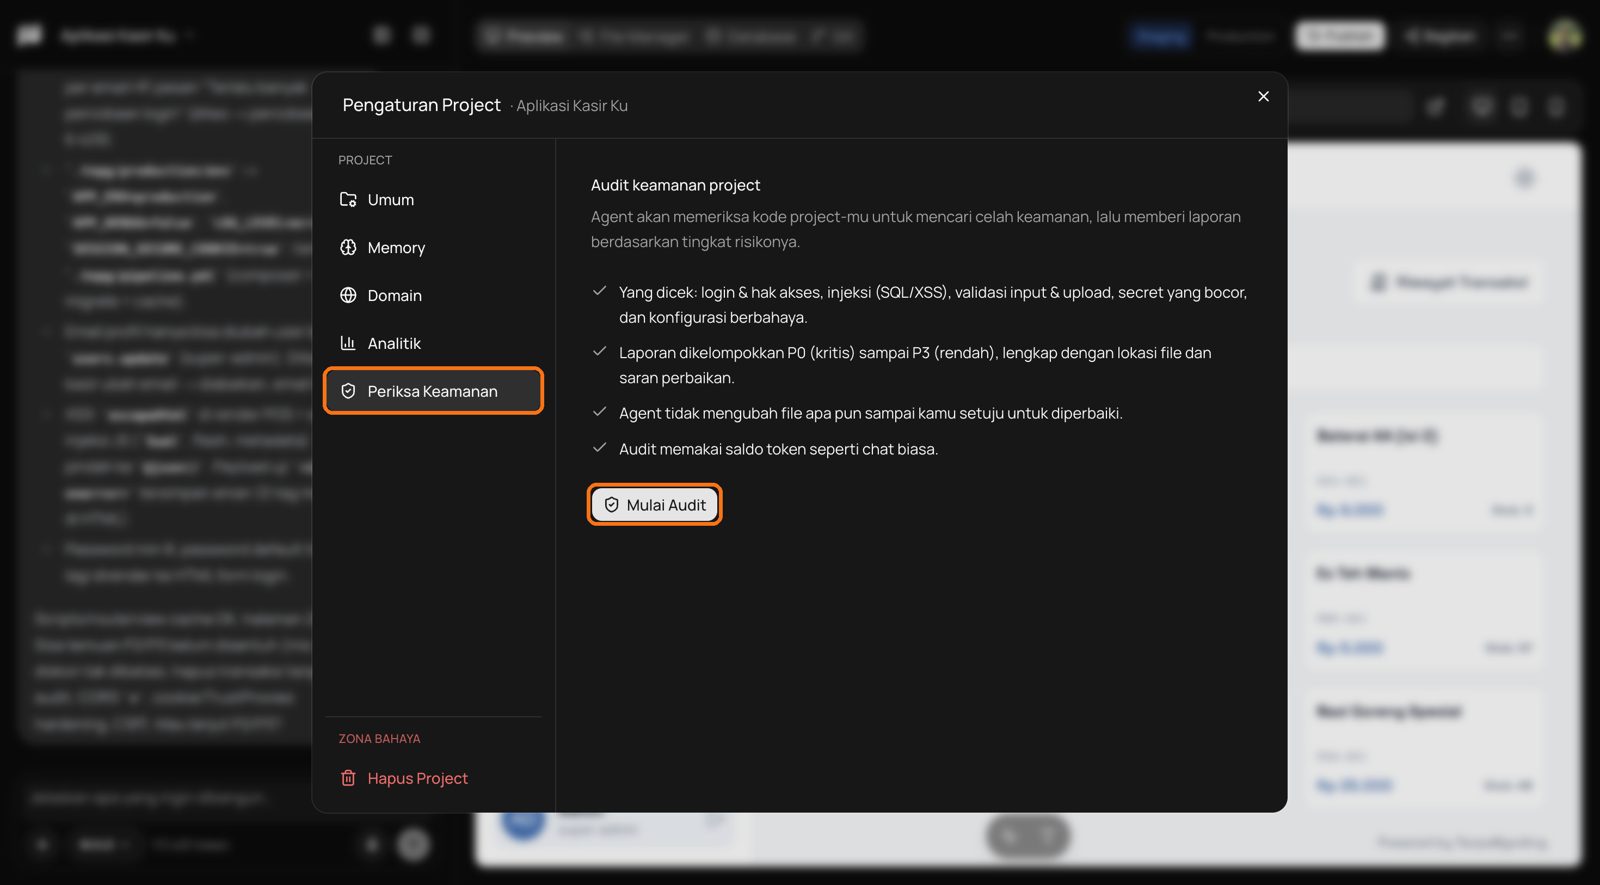
Di jendela Pengaturan Project, pilih menu Periksa Keamanan. Di sini ada ringkasan apa saja yang dicek dan bagaimana laporannya disusun. Klik tombol Mulai Audit untuk memulai.
Step 3: Permintaan audit terkirim ke agent
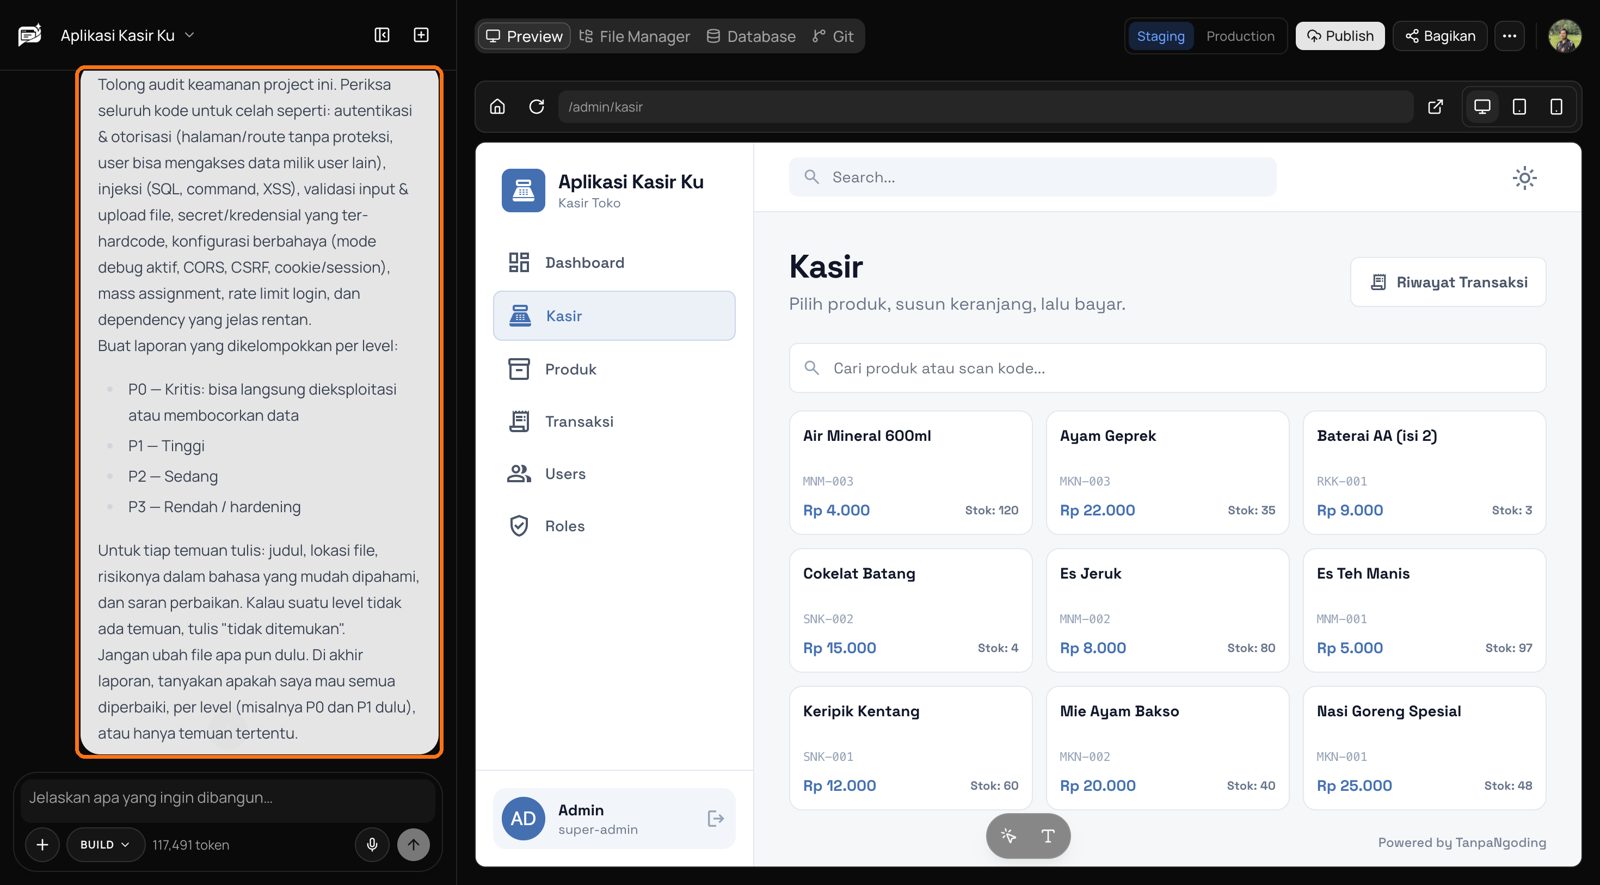
Jendela pengaturan tertutup dan permintaan audit langsung terkirim ke agent di panel chat. Isi permintaannya terlihat utuh di chat, jadi tidak ada instruksi tersembunyi.
Agent kemudian memeriksa beberapa area yang paling sering menjadi sumber masalah:
- Login dan hak akses, termasuk halaman yang tidak terlindungi dan pengguna yang bisa membuka data milik orang lain.
- Injeksi, seperti SQL injection dan XSS, yaitu celah yang memungkinkan penyerang menyisipkan perintah lewat form atau URL.
- Validasi input dan upload file, supaya data dan file yang masuk tidak bisa disalahgunakan.
- Kunci rahasia yang bocor, misalnya password database atau API key yang tertulis langsung di kode.
- Konfigurasi berbahaya, seperti mode debug yang masih aktif atau pengaturan cookie dan sesi yang longgar.
- Batas percobaan login dan dependency yang rentan.
Laporan dari P0 sampai P3
Hasil audit dikelompokkan menjadi empat tingkat, supaya kamu tahu mana yang harus dibereskan lebih dulu:
- P0 (kritis): celah yang bisa langsung dieksploitasi atau membocorkan data. Ini yang perlu diperbaiki sebelum aplikasi dipakai banyak orang.
- P1 (tinggi): celah serius yang butuh kondisi tertentu untuk dimanfaatkan.
- P2 (sedang): kelemahan yang sebaiknya dibenahi, tapi tidak mendesak.
- P3 (rendah): penguatan tambahan supaya aplikasi makin kokoh.
Setiap temuan berisi judul masalah, lokasi file, penjelasan risikonya dalam bahasa yang mudah dipahami, dan saran perbaikannya. Kalau satu tingkat tidak punya temuan, laporan akan menyebutkannya dengan jelas, jadi kamu tidak perlu menebak-nebak.
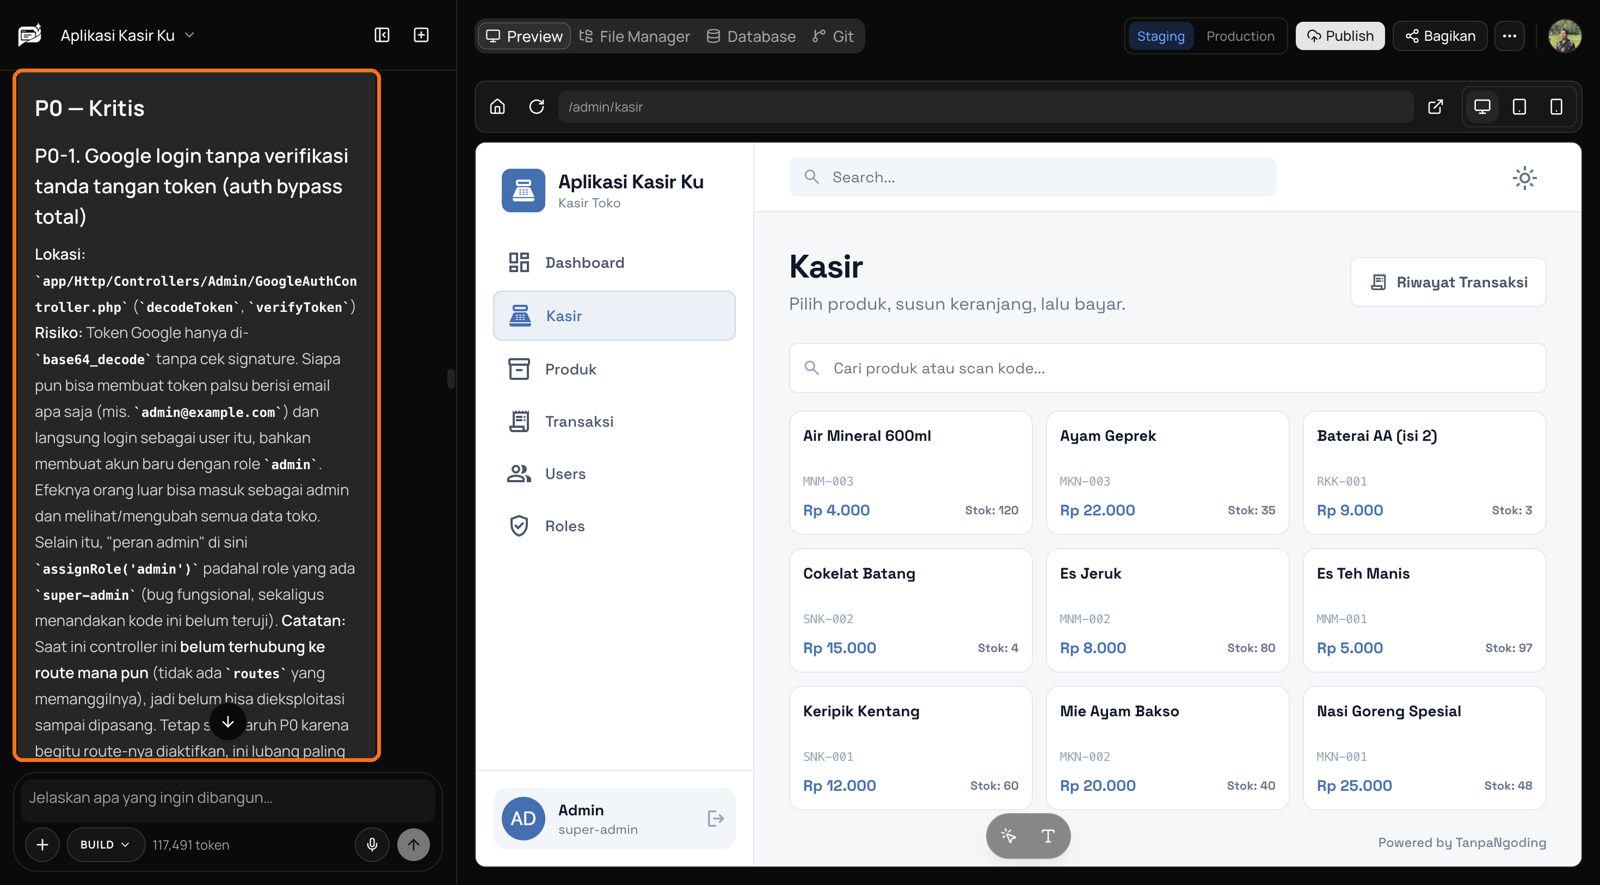
Pada aplikasi kasir contoh ini, agent menemukan temuan P0 berupa fitur login Google yang tidak memverifikasi tanda tangan token. Artinya, siapa pun bisa membuat token palsu dan masuk sebagai admin. Laporan menyebutkan lokasi filenya, menjelaskan risikonya, dan memberi catatan bahwa celah ini belum bisa dieksploitasi karena belum terhubung ke halaman mana pun, tapi tetap berbahaya begitu diaktifkan.
Agent tidak mengubah apa pun sebelum kamu setuju
Selama audit berjalan, agent bekerja dalam mode baca saja. Agent bisa membaca seluruh kode, tapi tidak bisa mengubah satu file pun. Aplikasi kamu tetap sama persis seperti sebelum audit.
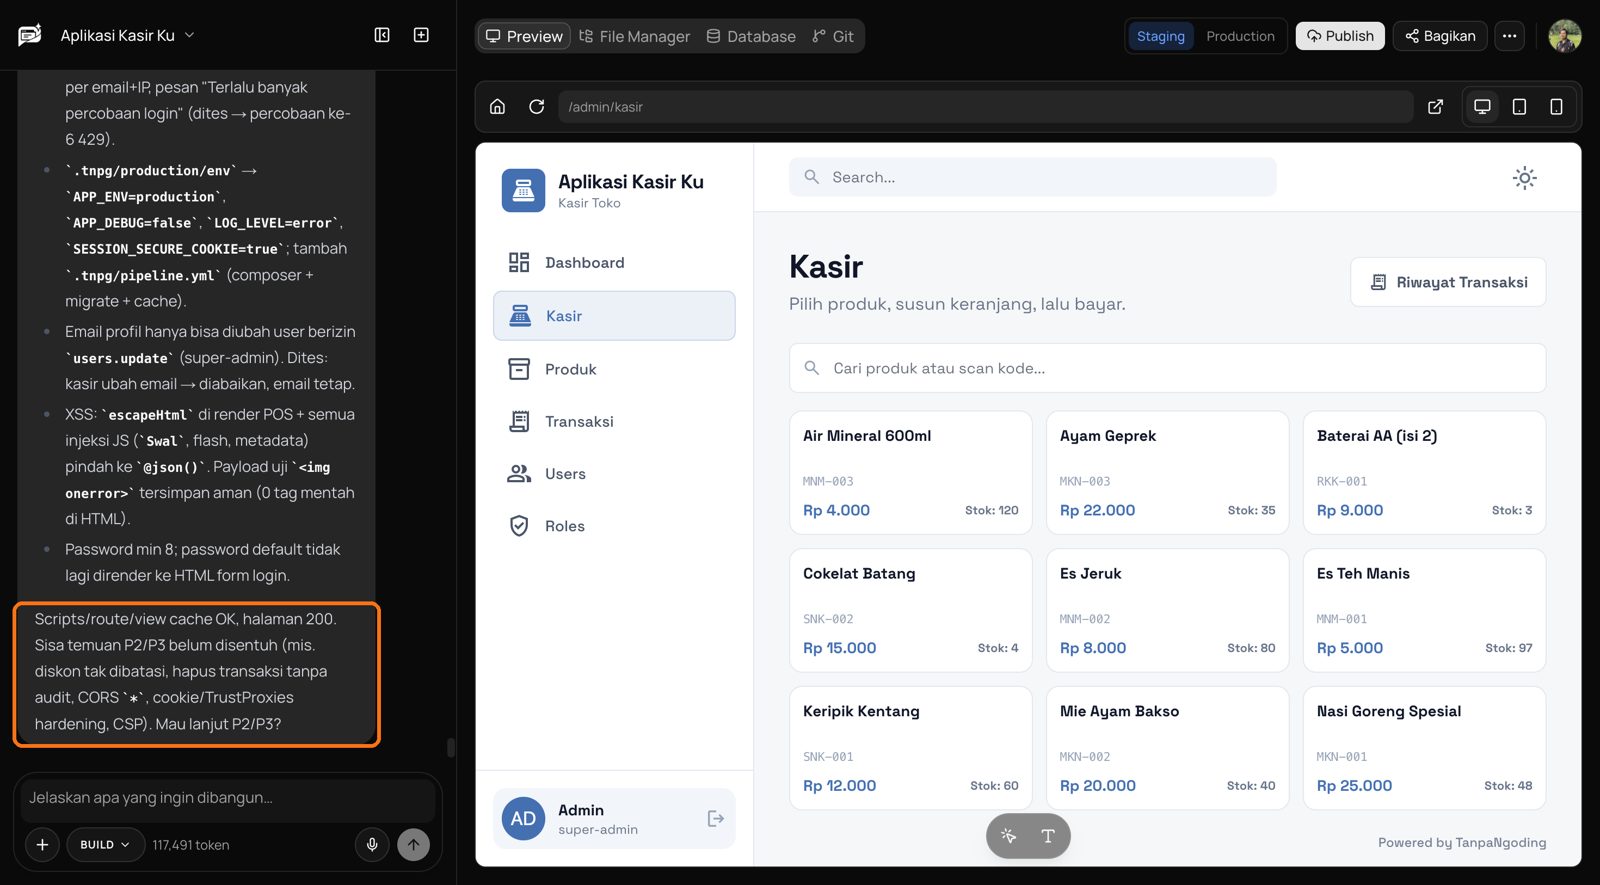
Di akhir laporan, agent akan bertanya bagian mana yang ingin kamu perbaiki: semuanya, per tingkat (misalnya P0 dan P1 dulu), atau temuan tertentu saja. Kamu cukup membalas lewat chat seperti biasa, dan agent akan mulai memperbaiki sesuai pilihan kamu.
Di contoh ini, kami meminta P0 dan P1 diperbaiki lebih dulu. Setelah selesai, agent merangkum apa saja yang diubah dan sudah dites, lalu menawarkan untuk melanjutkan ke temuan P2 dan P3 yang tersisa. Cara ini membuat kamu tetap memegang kendali atas perubahan di aplikasi sendiri.
Kapan sebaiknya menjalankan audit
Audit memakai saldo token seperti chat biasa, jadi tidak perlu dijalankan setiap kali ada perubahan kecil. Waktu yang paling tepat adalah:
- Sebelum aplikasi di-publish untuk pertama kali.
- Setelah menambahkan fitur yang menyentuh data sensitif, seperti login, pembayaran, atau data pelanggan.
- Setelah perubahan besar pada struktur aplikasi.
Satu hal yang perlu diingat, audit oleh AI membantu menemukan banyak masalah umum dengan cepat, tapi tidak menjamin aplikasi bebas dari semua celah. Untuk aplikasi yang mengelola data sangat sensitif atau transaksi bernilai besar, audit oleh profesional keamanan tetap layak dipertimbangkan. Riset Apiiro yang kami bahas di artikel AI menulis kode makin cepat, tapi bug-nya makin menyusup ke arsitektur menunjukkan kenapa pemeriksaan rutin itu penting: semakin cepat kode ditulis, semakin cepat pula celah ikut masuk.
Fitur Periksa Keamanan sudah bisa kamu pakai sekarang di semua project builder TanpaNgoding AI.
Sumber
Artikel Terkait
434 Bug Ditemukan di 28 Aplikasi Vibe Coding: Yang Wajib Dicek Sebelum Pilih AI App Builder Indonesia
Audit terhadap 28 aplikasi hasil vibe coding menemukan 434 kerentanan tervalidasi, dari secret yang ter-hardcode sampai celah akses data. Ini kenapa memilih AI app builder di Indonesia tidak bisa cuma soal hasilnya kelihatan jadi atau belum.
AI Menulis Kode Makin Cepat, tapi Bug-nya Makin Menyusup ke Arsitektur
Riset Apiiro yang mengaudit puluhan ribu repositori enterprise menemukan temuan keamanan kode bulanan naik sepuluh kali lipat setelah tim pakai AI coding assistant. Yang bikin was-was, jenis bug yang naik bukan typo, tapi celah privilege escalation dan cacat arsitektur yang jauh lebih sulit dideteksi.
TanpaNgoding AI v2 Resmi Rilis: Bikin Aplikasi Lebih Hemat Token dan Bebas Pilih Teknologi
TanpaNgoding AI v2 bikin proses membuat aplikasi jadi lebih pintar, lebih hemat saldo token, dan nggak lagi terpaku ke satu jenis teknologi. Aplikasi yang sudah online juga lebih aman dari gangguan saat kamu sedang mencoba perubahan baru.
Aplikasi Kasir Langganan atau Bikin Sendiri dengan AI? Hitung Dulu Biaya Tiga Tahunnya
Harga aplikasi kasir langganan terlihat ringan karena ditulis per bulan, tapi satu add-on dan satu cabang baru bisa membuat totalnya menembus puluhan juta rupiah dalam tiga tahun. Ini cara menghitungnya, dan kapan membuat aplikasi kasir sendiri dengan AI justru lebih masuk akal.
Ide Project #8: Bikin Aplikasi Kasir Laundry dalam Satu Prompt
Aplikasi kasir laundry lengkap dari satu prompt: harga kiloan dan satuan, status cucian, nota dengan nomor order otomatis, aturan wajib lunas sebelum diambil, laporan harian, sampai tombol WhatsApp untuk mengabari pelanggan.
Chat dengan AI Makin Panjang, Hasilnya Makin Melenceng: Kapan Sebaiknya Kamu Mulai Sesi Baru
Riset Microsoft dan Salesforce terhadap lebih dari 200.000 simulasi percakapan menemukan performa AI turun rata-rata 39 persen saat instruksi diberikan sedikit demi sedikit dalam satu chat panjang. Kabar baiknya, solusinya sederhana: tahu kapan harus berhenti menambal dan mulai sesi baru.